


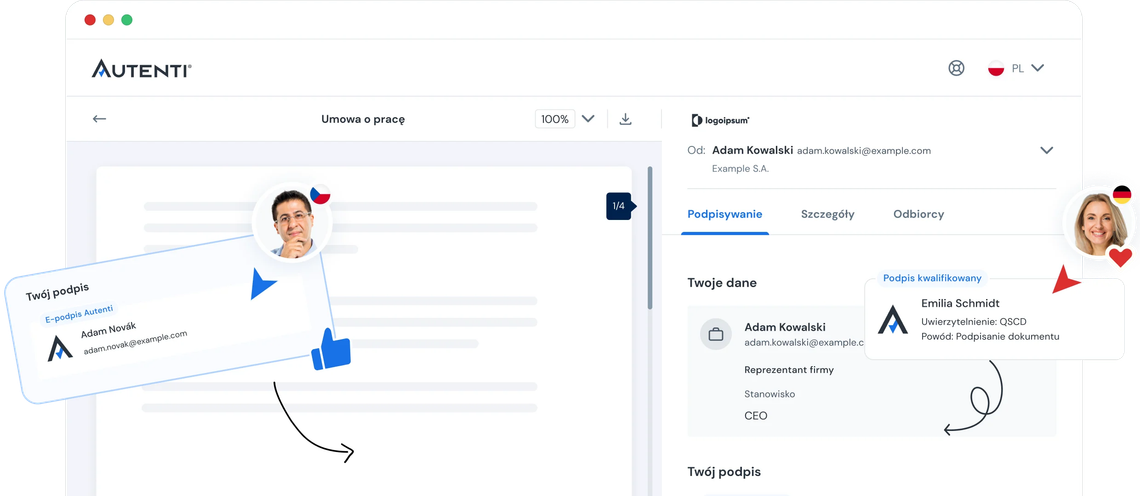
Zadanie pierwsze: wskazać autora
To, jak mocno podpis wiąże dokument z konkretną osobą, określają przepisy. W Unii Europejskiej od 1 lipca 2016 r. obowiązuje w tym zakresie rozporządzenie eIDAS . Wyróżnia ono trzy rodzaje podpisu elektronicznego, które można ustawić na skali od najsłabszego do najmocniejszego. Im wyżej, tym większe wymagania techniczne, wyższy poziom bezpieczeństwa i silniejsze skutki prawne.
Na dole skali jest zwykły podpis elektroniczny, czyli dane w formie elektronicznej powiązane z dokumentem. Tożsamość podpisującego potwierdza on w niewielkim stopniu, a prawo nie traktuje go jak odpowiednika podpisu własnoręcznego. Wyżej znajduje się podpis zaawansowany, jednoznacznie przypisany do podpisującego i powiązany z dokumentem. Ma większą moc dowodową, ale nie w każdej sytuacji dorównuje podpisowi odręcznemu. Na szczycie stoi podpis kwalifikowany, który wymaga certyfikatu kwalifikowanego i bezpiecznego urządzenia.
Tylko ten ostatni z samej mocy prawa wywołuje skutki równoważne podpisowi własnoręcznemu. Dokument opatrzony podpisem kwalifikowanym ma więc taką samą moc jak dokument papierowy podpisany ręcznie. Dwa niższe poziomy też mogą zostać uznane za ważne, ale ich wartość dowodowa zależy od kontekstu i od tego, czy strony zgodziły się na taką formę. Nie każdy dokument potrzebuje najwyższego szczebla. Ważne jest jednak, żeby wiedzieć, kiedy jest on niezbędny.
Zadanie drugie: chronić treść przed zmianami
Za integralność dokumentu odpowiada kryptografia asymetryczna. W chwili podpisania z pliku wylicza się skrót kryptograficzny, który zostaje zaszyfrowany kluczem prywatnym podpisującego. Odbiorca posługuje się kluczem publicznym, żeby ten skrót odszyfrować, a potem porównuje go ze skrótem obliczonym z pliku, który otrzymał. Gdy obie wartości się zgadzają, podpis jest ważny, a treść pozostała nienaruszona. Cały proces krok po kroku przedstawia artykuł o tym, jak działa podpis elektroniczny.
Pomysł dwóch kluczy liczy sobie już pół wieku. W 1976 roku Martin Hellman i Whitfield Diffie opisali parę powiązanych matematycznie kluczy, publicznego i prywatnego, z których jeden szyfruje, a drugi odszyfrowuje wiadomość . Wcześniej korzystano z algorytmów symetrycznych, w których oba zadania wykonywał ten sam klucz. Należał do nich także standard DES, zatwierdzony przez NIST w tym samym 1976 roku. Nowe podejście pozwoliło rozdzielić role: klucz prywatny zostaje u podpisującego, a publiczny służy do sprawdzania podpisu.
Sama kryptografia jest znacznie starsza. Jej początki sięgają Cesarstwa Rzymskiego i szyfru Cezara, prostego algorytmu podstawieniowego, w którym każdą literę zastępowała inna, oddalona o kilka pozycji w alfabecie . Dużo później powstała Enigma, maszyna mechaniczno-elektryczna z 26-znakową klawiaturą, kilkoma rotorami (najczęściej od trzech do pięciu) po 26 styków każdy oraz nieruchomym rotorem odwracającym.
Zadanie trzecie: chronić przed nadużyciami
Nawet najlepszy algorytm nie pomoże, jeśli klucz prywatny wpadnie w niepowołane ręce. Bezpieczeństwo podpisu zależy więc od dwóch rzeczy: od jego rodzaju i od tego, gdzie przechowywany jest klucz. Najwyższy poziom ochrony daje podpis kwalifikowany, oparty na certyfikacie kwalifikowanym i bezpiecznym urządzeniu. Niezależnie od rodzaju podpisu obowiązuje jedna zasada: klucza prywatnego nie udostępnia się nikomu.
Klucz może być przechowywany na karcie, na tokenie albo w chmurze. Model chmurowy, oferowany przez część dostawców, pozwala podpisywać dokumenty z przeglądarki lub aplikacji na telefonie. Wcześniej trzeba jednak potwierdzić swoją tożsamość i aktywować usługę.
Nowe sposoby ochrony danych wciąż się pojawiają. Blockchain bywa nazywany systemem nie do złamania . Dane są w nim rozproszone w wielu lokalizacjach zamiast w jednym centralnym repozytorium, co czyni je bezpieczniejszymi . Technologia zmienia sposób zawierania, rozliczania i zapisywania transakcji elektronicznych. Zmniejsza też liczbę miejsc, przez które można przeprowadzić atak. Już dziś służy w transakcjach cyfrowych między innymi na rynku energii elektrycznej, w handlu, przy kryptowalutach i w obrocie akcjami . Trwają prace nad jej szerszym zastosowaniem w bankowości, ubezpieczeniach, administracji publicznej (w tym przy podpisie elektronicznym) i przy uwierzytelnianiu dokumentów . Blockchain może z czasem wzmocnić weryfikację integralności dokumentów, ale nie zastępuje kwalifikowanego podpisu tam, gdzie wymagają go przepisy.
Kiedy podpis przestaje być wyborem
W zamówieniach publicznych podpis elektroniczny jest obowiązkiem. Wszystkie etapy postępowania, w tym składanie i podpisywanie ofert, odbywają się tam wyłącznie przy użyciu narzędzi elektronicznych . Wykonawcy przygotowują dokumenty w postaci cyfrowej i w tej postaci się nimi posługują . To właśnie tę część administracji uznaje się za w pełni scyfryzowaną . Od początku 2021 roku podpis elektroniczny jest obowiązkowy w procedurach prowadzonych na podstawie ustawy Prawo zamówień publicznych. Przedsiębiorca, który chce brać udział w przetargach, potrzebuje więc podpisu elektronicznego, w praktyce kwalifikowanego.
Podobnie jest w sprawach urzędowych. W kontaktach z polską administracją publiczną potrzebny jest kwalifikowany podpis elektroniczny albo profil zaufany. Tam, gdzie obowiązuje forma pisemna pod rygorem nieważności, zwykły podpis elektroniczny nie zostanie przyjęty.
Poza tymi obszarami podpis elektroniczny ułatwia pracę przy e-Doręczeniach, deklaracjach i wnioskach, przy umowach zawieranych na odległość, w wewnętrznym obiegu dokumentów oraz w sektorze finansowym i ubezpieczeniowym. Często myli się go przy tym z e-Doręczeniami, choć to dwa różne narzędzia: jedno potwierdza doręczenie, drugie służy do złożenia oświadczenia woli.
Jak dobrać podpis do potrzeb firmy
Punktem wyjścia jest lista czynności, które podpis ma obsługiwać. Firmie, która podpisuje wyłącznie dokumenty wewnętrzne, może wystarczyć podpis zwykły lub zaawansowany, o ile wszystkie strony akceptują taką formę. Jeżeli podpis ma trafiać do urzędów albo do postępowań o zamówienia publiczne, potrzebny będzie podpis kwalifikowany.
Przy porównywaniu ofert warto sprawdzić, czy podpis zadziała w systemach i na platformach, z których korzysta firma, czy dostawca wydaje certyfikaty kwalifikowane, na jakim nośniku będzie przechowywany podpis oraz jak długo ważny jest certyfikat i ile kosztuje jego przedłużenie. Cena zależy od dostawcy, rodzaju podpisu i okresu ważności certyfikatu.
Sam sposób uzyskania podpisu różni się w zależności od dostawcy i rodzaju podpisu. Przy pierwszej konfiguracji pomoże instrukcja, jak stworzyć podpis elektroniczny, opisująca dostępne metody.
Czy umowa ze zwykłym podpisem elektronicznym jest ważna?
Może być uznana za ważną, ale zwykły podpis nie daje automatycznego domniemania równoważności z podpisem własnoręcznym. Wiele zależy od okoliczności i zgody stron, a przed sądem lub urzędem taki podpis może zostać podważony.
Od czego zależy cena podpisu?
Od dostawcy, rodzaju podpisu i okresu ważności certyfikatu. Przed zakupem najlepiej zestawić oferty kilku dostawców kwalifikowanych.
Czy do podpisywania potrzebny jest czytnik kart?
Nie zawsze. Przy podpisie w modelu chmurowym wystarczy przeglądarka lub aplikacja mobilna, po wcześniejszej weryfikacji tożsamości i aktywacji usługi.
Wniosek dla praktyka
Podpis elektroniczny działa tylko wtedy, gdy wszystkie trzy elementy się zgadzają: odpowiedni poziom prawny, sprawdzona technologia i dobrze chroniony klucz prywatny. Dlatego wybór najlepiej zacząć od spisania procedur i systemów, w których podpis będzie używany. Dopiero na tej podstawie warto porównywać oferty dostawców kwalifikowanych.

Komentarze